

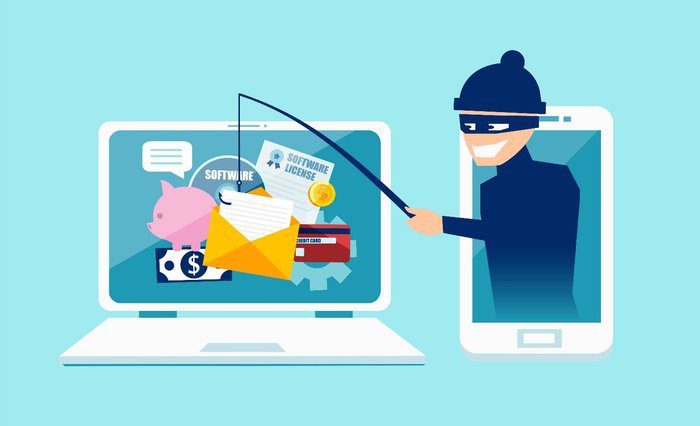
Фишинг по электронной почте — один из самых популярных способов кибератак. Около 15% случаев нарушений безопасности связаны с этой техникой. В отчете Verizon «2024 Data Breach Investigations Report» говорится, что каждая атака фишинга обходится компаниям в среднем в 4,88 миллиона долларов.
Электронная почта — это основа работы многих компаний. Поэтому она становится главной целью для киберпреступников, отмечают эксперты ESET.
Эти данные показывают, что организациям нужно разработать четкую и комплексную стратегию для защиты своей корпоративной почты.
Малые и средние предприятия: в центре атак
Малые и средние предприятия особенно уязвимы. У них часто не хватает ресурсов и специалистов. Это делает их мишенью для атак, направленных на:
- доступ к конфиденциальным данным
- установку вредоносного ПО (например, вымогательского)
- кражу учетных данных
«Не ждите инцидента, чтобы действовать. Профилактическая защита электронной почты важна для снижения рисков и укрепления бизнеса», подчеркивают эксперты ESET.
Фишинг: современное поле угроз
Чтобы эффективно бороться с фишингом по электронной почте, компаниям нужно понять, как он работает.
Киберпреступники создают сообщения, которые выглядят надежно. Они используют логотипы, подписи и стиль, похожий на банки или партнеров. Их цель — получить:
- финансовую информацию
- учетные данные
- другие чувствительные данные
Нарушение деловой электронной почты (Business Email Compromise – BEC) — одна из самых серьезных угроз. Когда злоумышленники притворяются руководителями или доверенными партнерами, они могут убедить сотрудников одобрить переводы денег или поделиться важной информацией — последствия могут быть катастрофическими.
При этом кража учетных данных остается основной тактикой. С помощью фальшивых страниц входа или вводящих в заблуждение инструкций злоумышленники получают имена пользователей и пароли, получая доступ к сетям и системам.
Вымогательское ПО продолжает оставаться одной из самых угрожающих форм вредоносного ПО, которое распространяется через электронную почту. Достаточно одного вредоносного ссылки или «невинного» вложения, чтобы зашифровать важные файлы и потребовать выкуп за их расшифровку. Последствия: потеря данных, остановка работы и серьезный финансовый ущерб.
От пассивной защиты к активной профилактике
В современном мире реакция после инцидента уже недостаточна. Компании нуждаются в профилактической стратегии, которая сочетает технологии, процессы и человеческий фактор.
Некоторые ключевые элементы этой стратегии:
1. Продвинутые фильтры спама
Современные фильтры нежелательной почты сканируют и оценивают входящие сообщения. Они выявляют подозрительные шаблоны и содержимое. Благодаря машинному обучению они могут распознавать даже новые варианты фишинга. Технологии аутентификации такие как DMARC, SPF и DKIM помогают защититься от подделки корпоративных писем.
2. Постоянное обучение персонала
Обучение сотрудников так же важно, как и технические меры. Регулярные тренировки:
- помогают распознавать подозрительные письма и ссылки
- поощряют немедленное сообщение о происшествиях
- снижают вероятность «фатального клика»
Симулированные фишинговые атаки предлагают реалистичную практику в условиях «повседневности».
3. Проверки и оценки безопасности
- выявляют слабые места
- обновляют политику на основе новых угроз
- соблюдают правовые и нормативные требования
4. Надежное управление паролями и MFA