

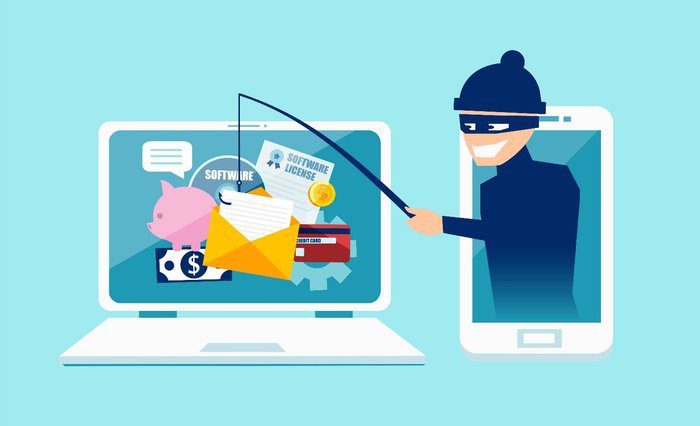
Email phishing — это один из самых распространенных методов кибератак в мире. По оценкам, в около 15% случаев утечек данных злоумышленники используют эту технику. Согласно “2024 Data Breach Investigations Report” от Verizon, каждая атака через email phishing обходится бизнесу в среднем в $4.88 миллиона.
Email-общение — это основа работы компаний. Поэтому оно становится отличной мишенью для киберпреступников, как отмечают эксперты ESET.
Эти данные показывают, что организациям нужно разработать целенаправленную и комплексную стратегию защиты корпоративных email.
Малые и Средние Предприятия: В Центре Атак
Малые и средние предприятия особенно подвержены атакам, так как часто у них недостаточно ресурсов и специалистов. Это делает их более уязвимыми для атак, направленных на:
- доступ к конфиденциальным данным
- установку вредоносного ПО (например, программ-вымогателей)
- кражу учетных данных
“Не нужно ждать инцидента, чтобы действовать. Проактивная защита email необходима для снижения рисков и повышения устойчивости бизнеса,” подчеркивают эксперты ESET.
Фишинг: Современный Ландшафт Угроз
Чтобы эффективно бороться с email phishing, компаниям нужно сначала понять, как это работает.
Киберпреступники создают сообщения, которые выглядят доверительно. Они используют логотипы, подписи и стили, похожие на те, что используют банки или партнеры. Их цель — получить:
- финансовую информацию
- учетные данные доступа
- другие конфиденциальные данные
Business Email Compromise (BEC) — одна из самых серьезных угроз. Когда злоумышленники выдают себя за руководителей или доверенных партнеров, они могут убедить сотрудников одобрить переводы денег или поделиться критической информацией — что может привести к катастрофическим потерям.
Тем временем кража учетных данных остается основной тактикой. С помощью поддельных страниц входа или вводящих в заблуждение инструкций злоумышленники получают логины и пароли, получая доступ к сетям, системам и хранимым данным.
Программ-вымогатели по-прежнему являются одной из самых угрожающих форм вредоносного ПО, которое распространяется через email. Достаточно злонамеренной ссылки или “невинного” вложения, чтобы запустить код, который шифрует важные файлы и требует выкуп за расшифровку. Последствия: потеря данных, сбои в работе и серьезный финансовый ущерб.
От Пассивной Защиты к Активной Профилактике
В сегодняшней среде реактивные меры уже недостаточны. Компаниям нужна проактивная многослойная стратегия, которая объединяет технологии, процессы и человеческий фактор.
Некоторые ключевые элементы этой стратегии включают:
1. Продвинутые Спам-Фильтры
Современные спам-фильтры сканируют и оценивают входящие сообщения, выявляя подозрительные паттерны и содержание. С помощью машинного обучения они могут распознавать даже новые варианты фишинга. Кроме того, технологии аутентификации, такие как DMARC, SPF и DKIM помогают защититься от подделки корпоративных email.
2. Постоянное Обучение Сотрудников
Осведомленность сотрудников так же важна, как и технические меры. Регулярные тренинги:
- помогают выявлять подозрительные email и ссылки
- поощряют немедленное сообщение о инцидентах
- снижают вероятность “фатального клика”
Симулированные фишинг-атаки предоставляют реалистичную практику в “обычных” условиях.
3. Аудиты Безопасности и Оценки
Регулярные аудиты безопасности email помогают:
- выявлять уязвимости
- обновлять политику на основе новых угроз
- соблюдать юридические и регуляторные нормы
4. Управление Паролями и MFA
Сложные уникальные пароли, которые периодически обновляются — это основа безопасных аккаунтов. Многофакторная аутентификация (MFA) добавляет важный дополнительный шаг, усложняя доступ даже если пароль был скомпрометирован.
5. Продвинутые Инструменты Безопасности и ИИ
Решения для защиты конечных точек и мониторинг сети позволяют своевременно обнаруживать подозрительную активность. Однако нулевые атаки могут обойти классические системы обнаружения. Здесь вклад ИИ становится решающим — он обнаруживает аномалии в поведении и быстро реагирует. Облачные решения для безопасности email с возможностями реагирования на нулевые угрозы значительно усиливают общую защиту.
6. Инвестиции в Человеческий Фактор
Технологий недостаточно. Важно развивать культуру безопасности, обеспечивать практическую поддержку со стороны руководства и поощрять сообщение о подозрительных инцидентах без наказаний — это ключевые элементы для создания действительно устойчивой организации.
7. Профилактика на Первом Месте
Email-атаки развиваются и адаптируются. Компании, которые следят за новыми тенденциями, постоянно обновляют свою защиту и инвестируют в профилактику и обучение, значительно снижают риск серьезной утечки.
Email остается самым важным каналом связи для большинства компаний. Его защита больше не просто технический выбор, а основополагающий приоритет для бизнеса.